
Yapay zekâ, siber savaşın kurallarını yeniden yazıyor. Peki devletin BT altyapısını koruyan kurum bu mücadeleye ne kadar hazır?
Yapay zekâ çağı geldi. Hızla gelişen bu teknoloji tıptan savaşa, insanların günlük hayatına kadar her alanda karşımıza çıkıyor.
Bir yapay zekâ platformunun çalışma süresini yarıya, bazı durumlarda bundan da fazla azaltabilmesi kulağa harika gelebilir. Ancak her gün değişen bir teknolojiyi benimsemek, pek çok kişinin ancak iş kendi başına gelince fark ettiği riskleri de beraberinde getiriyor.
Bu kaygılar, teknolojinin hassas veri ve bilgilerle çalışan devlet memurları tarafından kullanılmasıyla daha da artıyor.
Riskleri kontrol altında tutmakla görevli kurum ise Malta Bilgi Teknolojileri Ajansı (MITA). Devletin BT altyapısını korumakla yükümlü bu kamu kurumu, Santa Venera'daki merkezinden gizliliği, ekonomik refahı ve kritik altyapıyı tehdit edebilecek siber saldırılara karşı nöbet tutuyor.
Siber güvenlik: Sürekli bir süreç
Malta, siber güvenliği bir kez çözülüp bir daha gündeme gelmeyecek bir sorun gibi göremez. Güvenlik gerekçesiyle adı verilmeyen bir MITA yetkilisine göre hiçbir ülke ya da kurum siber saldırı riskini tamamen ortadan kaldıramaz.
“Siber güvenlik, tamamen korunmuş ya da saldırılara karşı bağışık olma hali değildir” diyen yetkili, hedefin riski azaltmak, kötü niyetli faaliyetleri mümkün olduğunca erken tespit etmek, etkili biçimde müdahale etmek ve hizmetleri hızla geri getirmek olduğunu ekledi.
Hükümet; güvenlik izleme, olay müdahalesi ve dayanıklılık alanlarında kabiliyetler oluşturdu. Bu kabiliyetler tehditler, teknoloji ve düzenleyici gereklilikler geliştikçe gelişmeye devam ediyor. Malta ayrıca olay müdahalesi, hazırlık, bilgi paylaşımı ve koordinasyon konusundaki ulusal düzenlemelerini güçlendiriyor.
“Hazırlık, bir kerelik bir başarı değil, sürekli yürütülmesi gereken bir çalışma olarak ele alınmalı” dedi yetkili.
Devlet sistemleri, herhangi bir büyük kamu sektörü dijital ortamında beklenebileceği gibi, sürekli olarak kötü niyetli ve şüpheli siber faaliyetlere maruz kalıyor.
Buna karşın MITA yetkilisi, her girişim denemesini büyük bir güvenlik olayı gibi görmenin yanlış olduğu konusunda uyardı. Otomatik taramalar, engellenen saldırılar, oltalama girişimleri, yaygın zararlı yazılımlar ve ciddi bir siber olay farklı risk düzeylerini temsil ediyor.
Ajans, izleme ortamı ya da güvenlik durumu hakkında bilgi verebilecek operasyonel rakamları ve ayrıntılı olay verilerini yayımlamıyor. Bunun yerine önceliği, şüpheli faaliyetleri potansiyel risk ve etkiye göre belirlemek, değerlendirmek ve bunlara müdahale etmek.
Büyüyen tehdit yelpazesi
Yapay zekâ siber güvenlik alanını değiştirirken, devlet sistemlerinin karşı karşıya olduğu tehditler teknolojinin çok ötesine uzanıyor.
MITA; fidye yazılımlarını (ransomware), oltalamayı, sosyal mühendisliği, bilinen açıklıkların istismarını ve kimlik bilgilerinin çalınmasını temel kaygılar arasında sayıyor. Tedarikçilere ve teknoloji bağımlılıklarına yönelik saldırılar, içeriden gelen riskler, hacktivizm ve giderek daha gelişmiş devlet bağlantılı faaliyetler de tehdit tablosunun bir parçası.
Yetkiliye göre en büyük zorluklardan biri, zayıflıkların keşfedilip istismar edilebilmesinin hızı.
Saldırganlar açıklıkları tespit etmekte daha yetenekli hale geldikçe kurumların hangi varlıkları işlettiklerini bilmesi, sistemlerini güncel tutması ve hassas bilgilere kimin erişebileceği konusunda sıkı kontroller sürdürmesi gerekiyor.
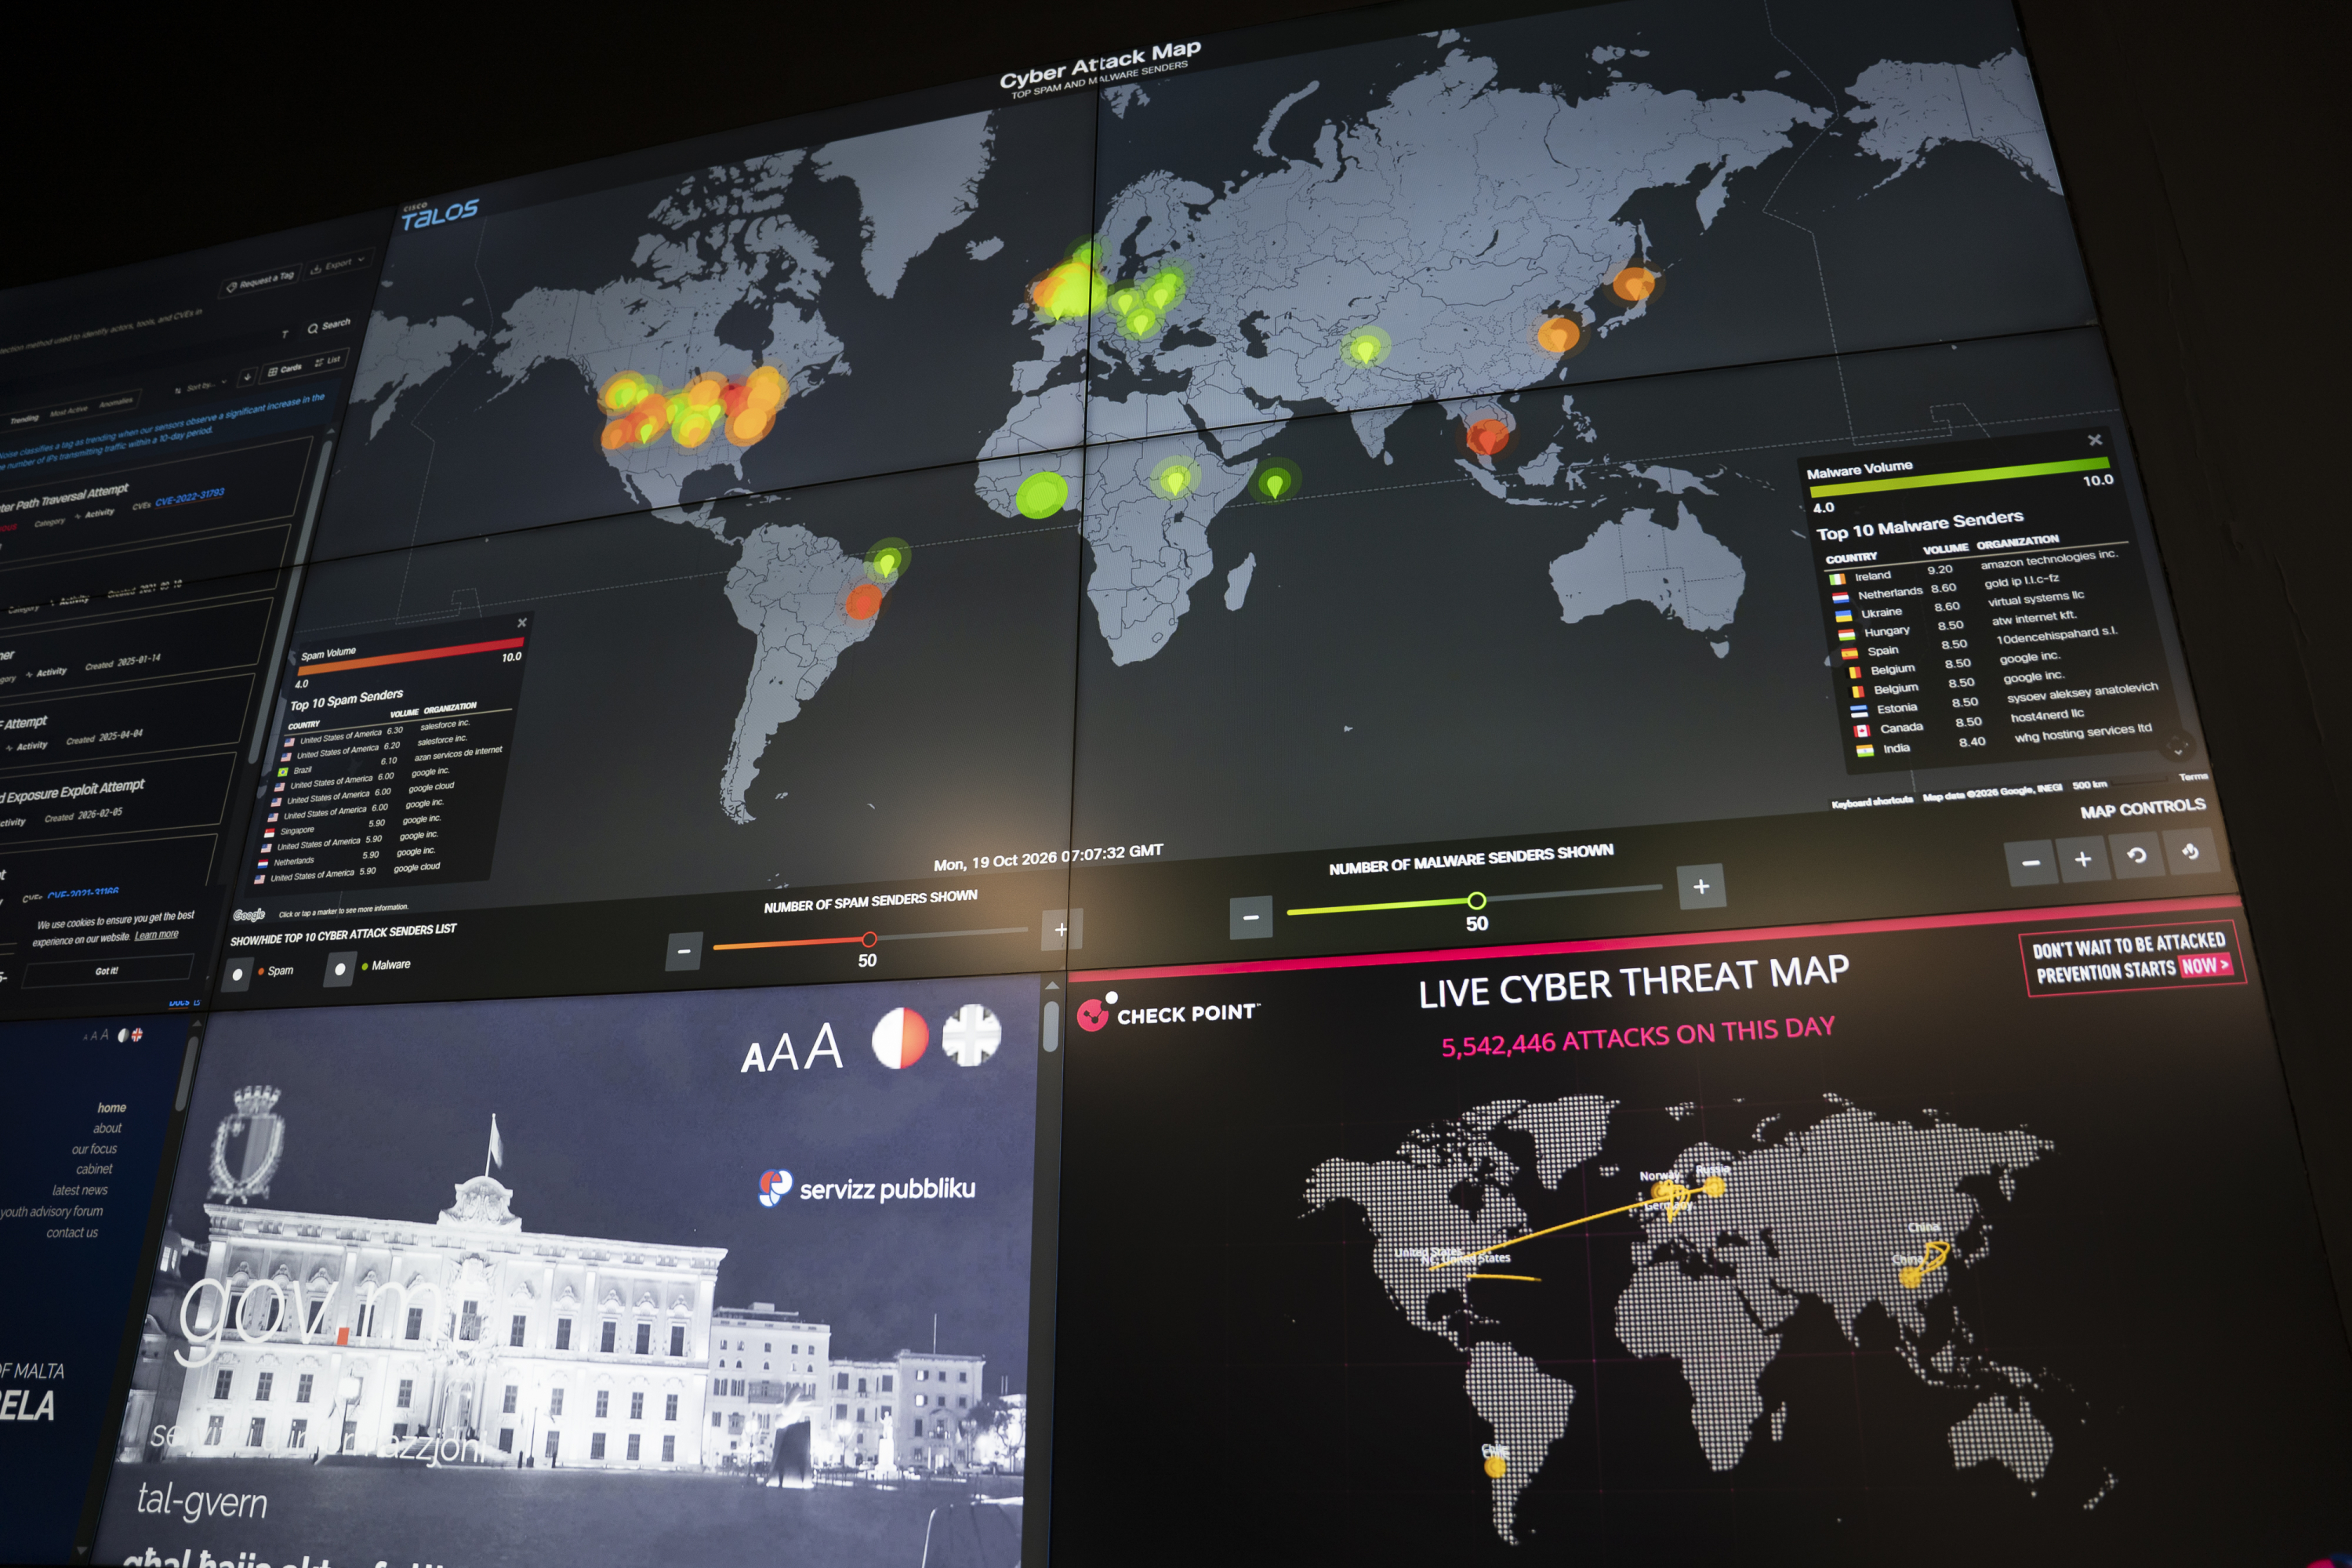
Yetkili, bu durumun köklü güvenlik önlemlerini daha da önemli hale getirdiğini söyledi. Bunlar arasında doğru varlık yönetimi, açıklık değerlendirmesi ve yama yönetimi, güvenli sistem yapılandırması, kimlik kontrolleri, sürekli izleme ve tedarik zinciri güvenliği yer alıyor.
Olay müdahalesi ve kurtarma da hazırlığın merkezinde olmaya devam ediyor.
“Güvenlik ekipleri yalnızca bir saldırıyı tespit edip sınırlandırabilmeli değil, etkilenen hizmetleri geri getirebilmeli ve sistemlerin gelecekteki olaylara dayanabilmesini sağlamalı” dedi yetkili.
Yapay zekâ siber saldırıları nasıl değiştiriyor
Yapay zekâ, siber saldırılara yeni bir boyut kazandırdı. Bu da ön saflarda çalışanların daha da uyanık olmasını gerektiriyor.
“Yapay zekâ, siber faaliyetin hızını, ölçeğini ve erişilebilirliğini değiştiriyor” dedi yetkili.
Yapay zekâ saldırganların keşif yapmasına, bilgileri analiz etmesine, inandırıcı sosyal mühendislik mesajları üretmesine ve olası zayıflıkları belirlemesine yardımcı olabiliyor.
Ancak savunma tarafının yapay zekâyı kullanması da aynı derecede önemli. Savunmacılar teknolojiyi kullanarak büyük hacimli güvenlik verilerini işleyebilir, soruşturmalara destek olabilir ve olası tehditlere daha hızlı müdahale edebilir.
MITA için cevap, her yeni yapay zekâ kabiliyetini önceden tahmin etmeye çalışmak değil; teknoloji geliştikçe mevcut güvenlik önlemlerinin etkili kalmasını sağlamak.
“Doğru yaklaşım, güçlü güvenlik temellerini korumak, mevcut kontrolleri sürekli değerlendirmek ve hazırlığı düzenli olarak test etmektir” diye ısrar etti yetkili.
Yapay zekâ kaynaklı tehditler artık uzak bir ihtimal değil, zaten bir endişe kaynağı. Teknoloji, mevcut saldırı yöntemlerini daha hızlı, daha ucuz ve daha kolay ölçeklenebilir hale getirebiliyor. Bu da hassas bilgi ve sistemleri savunan herkes için ciddi bir baş ağrısı.
Ama çoğu zaman başarılı siber saldırılar, bilinen zayıflıkları istismar eden saldırılardır. Bunlar arasında yamanmamış yazılımlar, çalınmış kimlik bilgileri, zayıf sistem yapılandırması ve sosyal mühendislik yer alıyor.
MITA yetkilisi, “Yapay zekâ, geleneksel siber güvenliği modası geçmiş hale getirmiyor” dedi. “Birçok açıdan, temel işleri doğru yapmanın değerini artırıyor.”
Etkili varlık yönetimine, zamanında güvenlik güncellemelerine, dayanıklı kimlik kontrollerine, güçlü izlemeye ve test edilmiş müdahale ve kurtarma prosedürlerine sahip bir kurum, yapay zekâ destekli saldırılara karşı daha iyi bir konumda.
“Teknoloji savunma tarafını da güçlendirebilir; güvenlik ekiplerinin bilgileri analiz etmesine ve şüpheli faaliyetleri daha verimli biçimde incelemesine yardımcı olabilir” diye ekledi.
MITA yapay zekâ destekli saldırılara hazırlanabilir mi?
Devlet kurumu için zorluk, bir saldırıda yapay zekânın olup olmadığını saptamak değil; kötü niyetli davranışı tanımak ve ciddi zarar vermeden önce müdahale etmek.
MITA'nın yaklaşımı, bir faaliyetin bir insan, geleneksel otomasyon ya da yapay zekâ tarafından yürütülüp yürütülmediğini ayırt etmeyi varsaymak yerine öncelikle saldırganların davranışlarına, tekniklerine ve oluşturdukları riske dayanıyor.
“Yapay zekâ kaynaklı tüm kötü niyetli faaliyetleri kesin olarak tespit edebilecek tek bir mekanizma yok” dedi yetkili.
Bu nedenle MITA'nın müdahalesi birden fazla güvenlik katmanına dayanıyor. Bunlar arasında olağandışı ya da kötü niyetli davranışların izlenmesi, açıklıkların kapatılması, kimlik ve erişimlerin korunması ile etkili olay müdahalesi ve kurtarma kabiliyetlerinin sürdürülmesi yer alıyor.
Yetkiliye göre yapay zekâ savunma amaçlı kullanılabilir; ancak teknoloji, köklü siber güvenlik kontrollerinin yerini alacak bir araç olarak görülemez.
İnovasyon ile güvenliği dengelemek
Yapay zekâ günlük hizmetlere giderek daha fazla entegre ediliyor. Siyasi ve kurumsal baskılar da bu teknolojinin benimsenmesini teşvik ediyor. Ancak olası faydaların yanında, gerekli güvenlik önlemlerinin teknolojinin hızına yetişip yetişmediği sorusu da gündemde.
Yetkili, inovasyon ile güvenliğin birbiriyle yarışan hedefler olarak görülmemesi gerektiğini söyledi.
“Yapay zekâ önemli faydalar sağlayabilir; ancak benimseme süreci risk temelli olmalı ve yönetişim altında yürütülmeli” dedi.
Dikkate alınması gereken faktörler arasında işlenen bilginin hassasiyeti, sistemin amacı, verilerin nerede işlendiği, geçerli güvenlik ve gizlilik gereklilikleri, insan denetimi ve hesap verebilirlik yer alıyor. Daha yüksek riskli uygulamalar daha güçlü önlemler gerektiriyor.
Amaç, yapay zekânın yararlı biçimde benimsenmesini sağlarken güvenlik önlemlerinin teknolojiyle birlikte gelişmesini sağlamak. Sorunlar ortaya çıktıktan sonra değil, baştan.
Bu, özellikle resmi bilgi ve hizmetlerle etkileşime girebilecek yapay zekâ sistemlerinin sıkı kontroller gerektirdiği devlet alanında önemli.
Hassas devlet bilgisinin korunması
Devlet çalışanlarının üretken yapay zekâyı (generative AI) giderek daha fazla kullanması başka bir zorluğu beraberinde getiriyor: hassas bilginin istemeden dış servislerle paylaşılmasını önlemek.
Kamu sektörü çalışanları belgeleri özetlemek, yazışmaları hazırlamak, bilgiyi analiz etmek ya da rutin işleri hızlandırmak için yapay zekâ araçlarına yönelebiliyor. Ancak kolaylık, resmi bilgilerin işlenmesiyle ilgili sorumlulukları ortadan kaldırmıyor.
MITA yetkilisine göre devlet çalışanları, günlük işlerinde yapay zekâ kullanıp kullanmadıklarına bakılmaksızın, geçerli devlet BT güvenliği, bilgi yönetimi ve veri koruma gerekliliklerine uymakla yükümlü.
“Yapay zekânın kullanımı bu yükümlülükleri ortadan kaldırmaz” diye vurguladı yetkili.
Yapay zekâ hizmetleri, işin içindeki bilginin hassasiyetine ve araçların hangi ortamda kullanılmak üzere onaylandığına uygun şekilde, kontrollü bir biçimde kullanılmalı.
“Hassas ya da korunan bilgiler onaylanmamış dış servislere girilmemeli” dedi yetkili.
Görünen o ki yapay zekâ kullanımının artmaya devam edeceği bir ortamda yönetişim, teknik önlemler ve çalışan farkındalığı kilit önemini korumaya devam edecek.


